Pour une entreprise française, KOMI Doc Advanced constitue une piste de GED cloud : Konica Minolta annonce un hébergement en France dans un datacenter certifié ISO 27001. Zeendoc est une autre solution dont l’éditeur annonce un stockage des documents en France. Aucune de ces déclarations ne garantit, à elle seule, la souveraineté ou la sécurité de toutes les données. Le choix dépend du périmètre contractuel, des accès aux informations, des mécanismes de protection réellement disponibles et de leur démonstration sur l’offre retenue.
KOMI Doc Advanced face à une alternative française
Konica Minolta présente KOMI Doc Advanced comme un service de gestion électronique des documents avec recherche, gestion des versions et workflows. Sa fiche KOMI Doc Advanced annonce l’hébergement en France et un datacenter certifié ISO 27001. De son côté, l’éditeur de Zeendoc indique que les documents sont stockés en France dans deux datacenters, avec chiffrement et contrôle des accès. Il s’agit ici des caractéristiques déclarées par les fournisseurs, pas d’un test indépendant de leurs offres.
| Critère | KOMI Doc Advanced | Zeendoc | Point encore à établir |
|---|---|---|---|
| Localisation | Hébergement en France annoncé. | Stockage en France dans deux datacenters annoncé. | Pays des sauvegardes, de l’administration et des accès de support ; engagements écrits. |
| Référentiel de sécurité | Datacenter certifié ISO 27001 annoncé. | Pas de périmètre certifié comparable établi dans le dossier. | Certificat en vigueur, titulaire et services couverts. |
| Chiffrement | AES-256 documenté pour KOMI Doc, sans inclusion confirmée pour la formule Advanced. | Chiffrement des documents annoncé. | Couverture au repos/en transit, gestion des clés et configuration par offre. |
| Authentification | Code de double authentification par courriel documenté pour KOMI Doc ; périmètre Advanced à confirmer. | Contrôle des accès annoncé ; configuration MFA non établie ici. | Comptes concernés, activation et conditions contractuelles. |
Si la priorité est une GED intégrée à des processus documentaires, les fonctionnalités de recherche, de versions et de workflows annoncées pour KOMI Doc Advanced méritent une démonstration. Si la localisation des copies et les modalités d’exploitation sont déterminantes, il faut demander aux deux éditeurs les mêmes annexes et confronter les réponses au besoin réel. Le tableau ne permet pas de désigner un meilleur fournisseur global.
Hébergement en France : quelles garanties de souveraineté ?
Un hébergement annoncé en France renseigne sur la localisation principale déclarée, pas nécessairement sur tous les accès et traitements. Pour juger la souveraineté opérationnelle, demandez une annexe de localisation identifiant les données actives, les copies de sauvegarde et les éventuels sites de reprise. Ajoutez la liste des sous-traitants ainsi que les pays depuis lesquels le support ou les administrateurs peuvent accéder aux documents.
Confrontez ces pièces à l’accord de sous-traitance des données personnelles (DPA) et aux engagements relatifs aux transferts, à la confidentialité et aux habilitations. Une réponse compatible avec les exigences écrites de l’entreprise valide seulement ce critère, sur le périmètre démontré. Si l’offre mentionne la France mais reste silencieuse sur les copies ou les accès distants, il manque une preuve : demandez un engagement contractuel avant de trancher plutôt que de conclure à une absence de protection.
Chiffrement, double authentification et ISO 27001 : preuves et limites
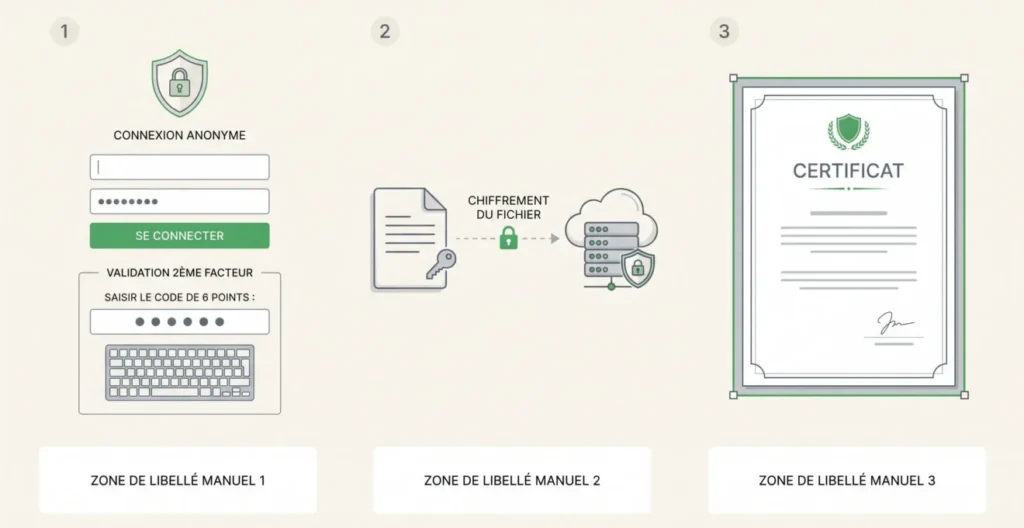
La documentation de sécurité KOMI Doc décrit notamment le chiffrement AES-256 et l’authentification à deux facteurs au moyen d’un code envoyé par courriel, dont l’activation dépend de la configuration. Ces renseignements concernent la documentation de KOMI Doc : ils ne démontrent pas que chaque mécanisme est inclus, activé ou imposé dans KOMI Doc Advanced. Demandez la fiche de sécurité de la formule exacte, puis faites montrer l’activation de la double authentification sur les profils auxquels votre politique interne l’impose.
Pour le chiffrement, distinguez la protection en transit, celle des données stockées et la gestion des clés. Exigez une description applicable au service et confrontez-la à vos critères de sécurité : l’annonce d’un algorithme, sans information sur les clés et le périmètre, ne suffit pas à qualifier l’ensemble du dispositif.
L’ISO 27001 indique un système de management de la sécurité de l’information certifié dans un périmètre défini. Pour l’annonce concernant le datacenter, obtenez le certificat en vigueur, l’entité titulaire, son organisme certificateur et la déclaration de périmètre. Un certificat d’hébergeur ne certifie pas automatiquement chaque application qui utilise son infrastructure. Par ailleurs, la qualification SecNumCloud porte sur une offre déterminée : comme l’explique la FAQ SecNumCloud de l’ANSSI, l’hébergement chez un prestataire qualifié ne qualifie pas automatiquement le service SaaS lui-même.
Les preuves à obtenir avant de choisir sa GED
Un examen utile avance en quatre temps : identifier l’allégation du fournisseur, obtenir la pièce qui la précise, faire une démonstration lorsqu’une configuration ou un usage est en jeu, puis faire correspondre le résultat au contrat. Cette méthode éditoriale ne remplace pas un audit de sécurité ; elle permet de prendre une décision fondée sur des éléments dont on connaît le périmètre.
Les recommandations de la CNIL invitent notamment à encadrer la sous-traitance et à examiner les garanties de sécurité. Adaptez les critères d’acceptation au type de documents, aux risques identifiés et aux engagements demandés par votre organisation.
| Critère | Preuve ou essai précis | Comment décider |
|---|---|---|
| Résidence et accès | Annexe sur données et sauvegardes, liste des sous-traitants, accès du support et DPA. | Comparer les territoires et habilitations aux exigences de l’entreprise ; si incomplet, demander un engagement écrit. |
| Double authentification et chiffrement | Fiche de la version contractée, démonstration MFA sur les comptes concernés, description des clés et protections au repos/en transit. | Valider seulement les profils et données couverts ; si non démontré, compléter le test ou clarifier la configuration. |
| ISO 27001 | Certificat, période de validité, titulaire, organisme et périmètre. | Vérifier que les services invoqués sont effectivement couverts ; sinon ne pas attribuer la certification à l’application. |
| Continuité et restitution | Conditions de sauvegarde et restauration, RPO/RTO contractuels, journaux d’accès et de suppression, export complet et lisible. | Tester un export avec un jeu de documents autorisé et comparer le résultat aux conditions de reprise attendues ; demander correction ou précision si l’essai est insuffisant. |
Avant engagement, faites préciser par écrit les réponses incomplètes et organisez un essai ciblé lorsque la configuration doit être démontrée.
Avant de sélectionner une GED cloud, demandez aux fournisseurs présélectionnés l’annexe de sécurité, le DPA, les justificatifs de localisation et de certification, puis organisez une démonstration de la MFA et de la restitution des documents sur la version qui sera réellement contractualisée. C’est l’adéquation entre ces pièces, les essais et vos exigences qui peut fonder le choix, et non la seule mention « hébergé en France ».